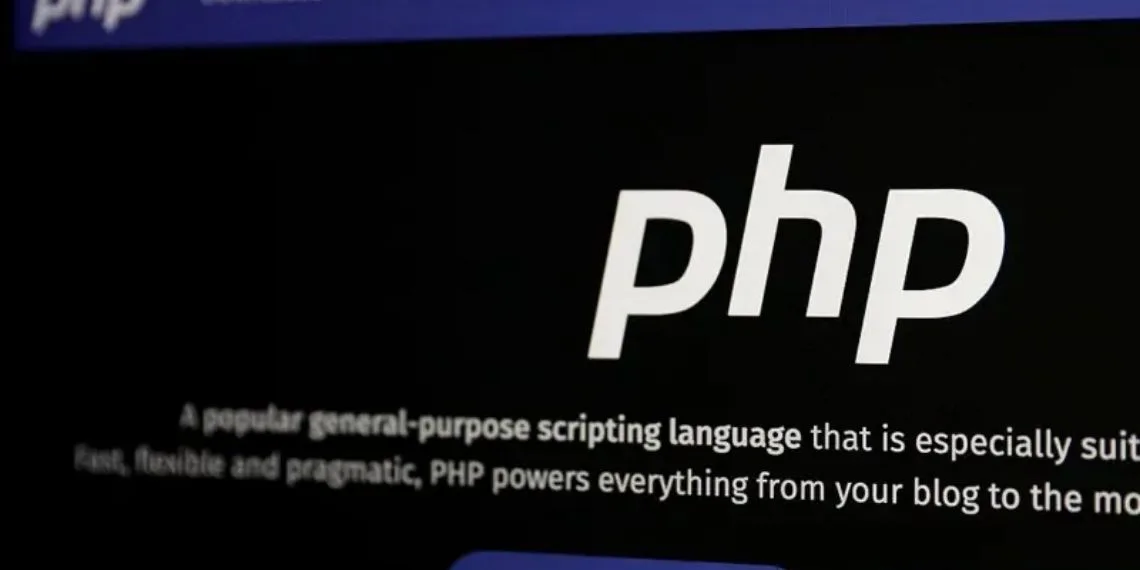
Mundo – Una falla de seguridad en PHP, un lenguaje de programación utilizado en cerca del 70% de los sitios web de internet, provocó una alerta mundial de ciberseguridad y llevó a gobiernos, empresas e instituciones a tomar medidas de emergencia para proteger sus sistemas. Las vulnerabilidades, que habían permanecido sin ser detectadas durante años, fueron identificadas por investigadores con ayuda de herramientas de inteligencia artificial (IA). El miércoles 21 de octubre de 2026, los desarrolladores de PHP publicaron actualizaciones para corregir los problemas y recomendaron instalarlas de inmediato.
La gravedad de las fallas está relacionada con el alcance de esta tecnología. PHP sostiene una parte importante de la infraestructura de internet y se utiliza en tiendas virtuales, foros, portales gubernamentales y plataformas conocidas, como Wikipedia y WordPress, el sistema de gestión de contenidos presente en millones de páginas y blogs.
Las vulnerabilidades podrían permitir que los atacantes tomaran el control de servidores sin necesidad de autenticarse y robaran información confidencial. También existía el riesgo de que instalaran programas maliciosos en los sistemas afectados. Sin embargo, hasta el jueves 22 de octubre, no había indicios de que las fallas identificadas hubieran sido explotadas por delincuentes informáticos.
La empresa de ciberseguridad Wiz, cuyos investigadores participaron en el descubrimiento, calificó los problemas como las fallas más graves identificadas hasta ahora con ayuda de inteligencia artificial. OpenAI, cuya tecnología se utilizó durante el análisis, describió el hallazgo como uno de los problemas de seguridad más importantes de los últimos tiempos.
A pesar de la urgencia de las advertencias, la corrección de los sistemas avanzaba lentamente. Lloyd Davies, director ejecutivo de la empresa tecnológica Infrawatch, afirmó que, durante las primeras 24 horas posteriores a la publicación de las alertas, apenas el 4,39% de los servicios que utilizaban PHP en el mundo habían sido corregidos y protegidos.
Las fallas pueden facilitar el robo de información
PHP es la sigla de Hypertext Preprocessor, o preprocesador de hipertexto. Este lenguaje se utiliza desde principios de la década de 2000 para desarrollar páginas y aplicaciones web. En la práctica, ejecuta tareas en los servidores, procesa información y permite presentar al visitante el contenido que solicita.
Paul Spain, director ejecutivo de Gorilla Cyber Security, explicó que, cuando una persona visita una página como Wikipedia, PHP participa en el procesamiento de los datos necesarios para mostrar el contenido.
El problema detectado, sin embargo, permitía que los atacantes tomaran el control de servidores vulnerables sin pasar por los mecanismos habituales de autenticación. Esto podía dejar expuestos datos confidenciales y comprometer sistemas completos.
Ryan Austin, investigador de la empresa de ciberseguridad Calif, que colaboró en el descubrimiento de una de las fallas, comparó el problema con un error gramatical en la estructura de una oración. En lugar de producir una frase sin sentido, explicó, el error podía permitir que alguien entrara en la casa de otra persona.
Spain advirtió que la inteligencia artificial puede facilitar y acelerar ataques de este tipo. Según su estimación, las vulnerabilidades podrían afectar a “millones y millones” de sitios web. Jill Slay, investigadora de ciberseguridad de la Universidad de Adelaida, en Australia, afirmó que sería desastroso que delincuentes o gobiernos aprovecharan la falla para robar datos privados.
Sitios gubernamentales y plataformas quedaron fuera de servicio
La difusión de la alerta provocó interrupciones en distintos países y afectó desde plataformas de videojuegos hasta servicios públicos y foros en línea.
Wikimedia, la organización responsable de Wikipedia, desactivó temporalmente algunos de sus sistemas como medida preventiva. También fueron desconectados sitios gubernamentales de Alemania, Finlandia y los Países Bajos, además de páginas de empresas y otras instituciones. Algunos servicios volvieron a funcionar después de que se adoptaran medidas de protección.
En Suiza, el sitio web de la Universidad de Ginebra fue desconectado tras una comunicación del Equipo de Respuesta a Emergencias Informáticas de la Unión Europea, conocido como CERT-EU. La medida se tomó el 21 de octubre, después de que se identificara la vulnerabilidad.
Los especialistas advirtieron que las organizaciones con equipos técnicos reducidos y recursos limitados para la seguridad digital podrían estar más expuestas, especialmente si mantienen sistemas sin actualizar.
Salil Kanhere, investigador de ciberseguridad de la Universidad de Nueva Gales del Sur, en Australia, advirtió que durante las semanas siguientes podrían producirse nuevos intentos de explotar las vulnerabilidades, a medida que los detalles técnicos se hicieran públicos.
Ollie Whitehouse, director de tecnología del Centro Nacional de Ciberseguridad del Reino Unido, calificó la magnitud del episodio como algo sin precedentes y afirmó que sus efectos se sentirían en distintas partes del mundo. No obstante, hasta el jueves, aseguró que no había indicios de que los delincuentes informáticos hubieran aprovechado las fallas.
Gobiernos exigen correcciones inmediatas
La respuesta de las autoridades fue rápida. La Agencia de Seguridad Nacional de Estados Unidos (NSA, por sus siglas en inglés) recomendó que las organizaciones que utilizan PHP desconectaran sus sistemas si no podían instalar de inmediato las correcciones de seguridad. Según la agencia, la vulnerabilidad podía ofrecer una vía directa para atacar la base de datos del sistema. La NSA sostuvo que los riesgos exigían medidas correctivas inmediatas en todos los departamentos y organismos del Gobierno estadounidense.
El Centro Nacional de Ciberseguridad del Reino Unido también pidió a las organizaciones que revisaran sus sistemas para detectar posibles puertas traseras: mecanismos que permiten a un atacante mantener un acceso no autorizado a una computadora o un servidor.
Los gobiernos de la Unión Europea, China, Canadá, Australia y otros países emitieron advertencias similares. En Japón, la primera ministra Sanae Takaichi pidió a la población que comprobara si sus sitios web utilizaban PHP y reclamó medidas urgentes.
“Tenemos un pedido urgente para que todos actúen esta noche”, escribió Takaichi en la red social X.
La mandataria añadió que, si no era posible aplicar la corrección rápidamente, la suspensión temporal de los sitios podía ser una medida eficaz para reducir los riesgos. Las empresas privadas también comenzaron a revisar sus sistemas. Amazon, el gigante del comercio electrónico, informó que había sido blanco de múltiples ataques días antes de que la vulnerabilidad de PHP se hiciera pública. No se había esclarecido cómo los atacantes habían conocido la debilidad.
Cómo la inteligencia artificial encontró las vulnerabilidades
Los investigadores de las empresas de seguridad Calif y Wiz identificaron las fallas mediante herramientas avanzadas de inteligencia artificial capaces de analizar el código de PHP y localizar puntos débiles con mayor rapidez que los métodos tradicionales.
Para Kanhere, el caso demuestra que los sistemas complejos pueden contener vulnerabilidades durante años sin que nadie las detecte.
“Las fallas subyacentes no eran nuevas. Lo que cambió fue nuestra capacidad para encontrarlas”, afirmó.
Los detalles del descubrimiento comenzaron a circular por internet esa semana, lo que presionó a los desarrolladores de PHP para que anunciaran las vulnerabilidades y publicaran las correcciones.
OpenAI señaló que el episodio demuestra tanto la capacidad de la inteligencia artificial para descubrir fallas de seguridad como el riesgo de que esa misma tecnología ayude a los atacantes a desarrollar herramientas ofensivas y explotar vulnerabilidades con mayor rapidez. La empresa también informó que había lanzado un programa para comprobar la seguridad de PHP.
Ryan Ko, del Centro de Investigación Cibernética de la Universidad de Queensland, en Australia, relacionó parte de estos problemas con antiguas prácticas de desarrollo de software, en las que la prioridad era conseguir que los sistemas funcionaran, sin prestar la misma atención a la seguridad.
Qué pueden hacer los administradores y los usuarios
La principal recomendación de los especialistas es instalar la versión más reciente y corregida de PHP, siguiendo las instrucciones oficiales de sus desarrolladores. Según Spain, para la mayoría de los equipos técnicos este tipo de actualización es un procedimiento habitual.
La NSA también pidió prestar especial atención a las actualizaciones que publiquen los proveedores de software durante las semanas siguientes. Además de corregir las vulnerabilidades, las organizaciones deben comprobar si hubo accesos no autorizados y si algún atacante instaló mecanismos para mantener el control de los sistemas.
Aunque la responsabilidad directa de actualizar los servidores corresponde a quienes administran los sitios web, los usuarios también deben prestar atención a los avisos de seguridad de las plataformas que utilizan. Kanhere señaló que algunos servicios podrían solicitar cambios de contraseña como parte de las medidas de protección.
El investigador también advirtió sobre posibles campañas de phishing, un tipo de fraude digital en el que los delincuentes se hacen pasar por empresas, instituciones o personas conocidas para obtener información confidencial o inducir a las víctimas a transferir dinero. La repercusión de una falla de seguridad puede servir de pretexto para enviar mensajes falsos que prometan solucionar el problema.
Por eso, se recomienda desconfiar de enlaces y solicitudes inesperadas, comprobar que los mensajes procedan realmente de los servicios involucrados y seguir las instrucciones difundidas por sus canales oficiales. Para quienes administran sitios web, la prioridad es corregir los sistemas vulnerables e investigar posibles señales de intrusión.
El episodio muestra cómo una tecnología utilizada en gran parte de internet puede acumular fallas durante años sin que sean detectadas. La inteligencia artificial ayudó a encontrarlas, pero la protección efectiva depende de que se instalen las correcciones y se revisen los sistemas antes de que los atacantes puedan aprovechar las vulnerabilidades.
Deja un comentario